KI ist mittlerweile ein Thema auf Vorstandsebene, ebenso wie die damit einhergehende Regulierung. Die KI-Verordnung (KI-VO) ist das weltweit erste umfassende KI-Gesetz und sieht Bußgelder vor, die die der DSGVO übersteigen können. Wenn Ihr Unternehmen KI-Systeme entwickelt, verkauft oder einfach nur nutzt, die Personen innerhalb der Europäischen Union betreffen, gilt das EU-KI-Gesetz für Sie, unabhängig davon, wo sich Ihr Hauptsitz befindet.
In diesem Leitfaden wird erläutert, was die Verordnung abdeckt, wen sie betrifft, welche Verpflichtungen Ihnen je nach Risikostufe obliegen und wie ein solider Compliance-Plan aussieht. Außerdem zeigen wir Ihnen, wie Dreamix – mit mehr als zwei Jahrzehnten Erfahrung in regulierten Branchen wie Fintech, Regtech, Luftfahrt und Gesundheitswesen – seinen Partnern dabei hilft, Compliance von einem Engpass in einen Wettbewerbsvorteil zu verwandeln.
Was ist die KI-Verordnung (KI-VO)?
Die EU Verordnung über künstliche Intelligenz (Verordnung (EU) 2024/1689) ist der Versuch der Europäischen Union, gemeinsame Vorschriften für die Entwicklung, den Vertrieb und die Nutzung von KI in ihren 27 Mitgliedstaaten festzulegen. Er trat am 1. August 2024 in Kraft, und seine Bestimmungen werden bis 2027 und darüber hinaus schrittweise umgesetzt.
Anstatt alle Systeme der künstlichen Intelligenz gleich zu behandeln, verfolgt das Gesetz einen risikobasierten Ansatz. Das bedeutet: Je gravierender die potenziellen Auswirkungen auf die Sicherheit und die Rechte der Menschen sind, desto höher ist der Aufwand für die Einhaltung der Vorschriften. Dies spiegelt den Ansatz wider, den die EU beim Datenschutz mit der DSGVO verfolgt hat: Festlegung einer Grundnorm, schrittweise Einführung und Etablierung als globaler Maßstab für andere Regulierungsbehörden. Deloitte stellt fest, dass das Gesetz bereits weit über Europa hinaus die Diskussionen zur KI-Governance prägt, da mehrere andere Rechtsordnungen derzeit eigene, vergleichbare Rahmenwerke ausarbeiten.
Wen betrifft das KI-Gesetz?
Dies ist der Aspekt, den Entscheidungsträger am häufigsten unterschätzen: Das Gesetz reicht weit über Unternehmen hinaus, die ihren Sitz physisch in der EU haben.
Dies gilt für jede Organisation – unabhängig davon, ob sie ihren Sitz in der EU hat oder nicht –, die:
- die KI-Systeme herstellen und auf dem EU-Markt in Verkehr bringen oder dort in Betrieb nehmen („Anbieter“)
- Unternehmen, die KI-Systeme innerhalb der EU im Rahmen ihrer Geschäftstätigkeit einsetzen („Betreiber“)
- führt KI-Systeme in die EU ein oder vertreibt diese dort
- Liefert die KI Ergebnisse, die von Personen mit Wohnsitz in der EU genutzt werden, auch wenn das System selbst an einem anderen Ort entwickelt wurde?
In der Praxis fällt ein US-amerikanisches oder asiatisches Unternehmen, das KI-gestützte Software, Tools oder Dienstleistungen an Kunden in der EU verkauft oder KI einsetzt, um Entscheidungen zu treffen, die Menschen in der EU betreffen (Personalauswahl, Bonitätsprüfung, Versicherungsprämien), in den Geltungsbereich der Verordnung. Die extraterritoriale Reichweite ist beabsichtigt und orientiert sich eng am „GDPR-Leitfaden“, mit dem viele Unternehmen bereits vertraut sind.
Zu den Branchen, die besonders genau unter die Lupe genommen werden, zählen Finanzdienstleistungen, Versicherungen, das Gesundheitswesen, Luftfahrt und Transportwesen, Personalwesen und Personalvermittlung, Strafverfolgung sowie alle Unternehmen, die auf biometrische Systeme oder Bonitätsbewertungssysteme angewiesen sind.
Die vier Risikostufen und ihre Auswirkungen auf Ihr Unternehmen
Das Gesetz unterteilt KI-Systeme in vier Kategorien, und Ihre Verpflichtungen richten sich nach dem Risikograd, den Deloitte in seiner Übersicht zur Governance klar darlegt:
1. Inakzeptables Risiko: vollständig verboten. Systeme, die menschliches Verhalten manipulieren, eine soziale Bewertung ermöglichen oder biometrische Identifizierung in Echtzeit auf unzulässige Weise nutzen, sind auf dem EU-Markt schlichtweg nicht zulässig, wie auch im Amtsblatt der Europäischen Union dargelegt.
2. Hohes Risiko: strenge Compliance-Anforderungen. Dies betrifft den Einsatz von KI in sicherheitskritischen Bereichen wie der Luftfahrt, bei Medizinprodukten, kritischen Infrastrukturen, der Bonitätsbewertung und der Personalbeschaffung. Anbieter müssen ein Risikomanagementsystem einrichten, eine lückenlose technische Dokumentation führen, eine menschliche Aufsicht gewährleisten und vor der Inbetriebnahme Konformitätsbewertungen bestehen.
3. Begrenztes Risiko: Transparenzpflichten. Hierunter fallen Chatbots, KI-generierte Inhalte und Deepfakes. Die zentrale Anforderung ist einfach: Die Menschen müssen wissen, dass sie mit einer KI interagieren, und synthetische Inhalte müssen als solche erkennbar sein.
4. Minimales Risiko: behutsames Vorgehen. Für die meisten alltäglichen KI-Anwendungen – von Empfehlungssystemen bis hin zu KI-gestützten virtuellen Assistenten – gelten nur wenige verbindliche Anforderungen, wenngleich freiwillige Verhaltenskodizes empfohlen werden.
Sollte Ihr Unternehmen in einem Bereich mit hohem Risiko tätig sein, müssen Sie mit umfangreichen technischen und organisatorischen Maßnahmen rechnen: dokumentiertes Risikomanagement, Qualitätsmanagementsysteme, Prüfpfade und in vielen Fällen einen in der EU registrierten Vertreter.
Wichtige Fristen, die Sie beachten sollten
Der Zeitplan für das KI-Gesetz hat sich im Jahr 2026 durch das Vereinfachungspaket „Digital Omnibus“ der EU erheblich verschoben, das das Europäische Parlament und der Rat im Juni 2026 offiziell verabschiedet haben und dessen Änderungen im Juli 2026 in Kraft traten. Die nachstehenden Daten spiegeln den aktuellen, rechtsverbindlichen Zeitplan wider:
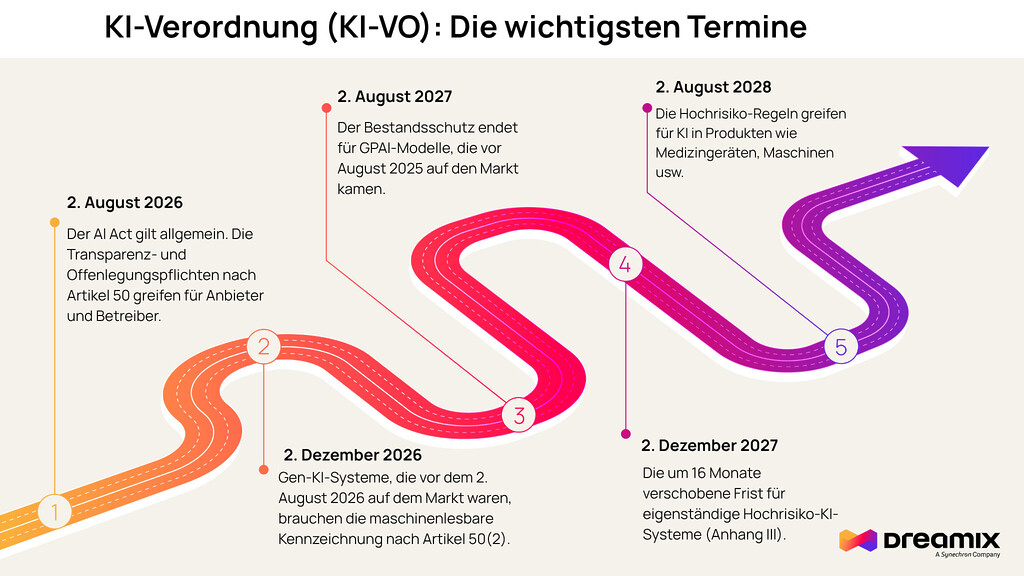
2. August 2026: Das EU-KI-Gesetz tritt allgemein in Kraft. Die in Artikel 50 festgelegten Transparenzpflichten gelten ab diesem Datum: Anbieter und Betreiber müssen die darin festgelegten Offenlegungspflichten erfüllen. Dieser Termin blieb im Omnibus-Gesetz weitgehend unverändert – die Regelungen für Systeme mit hohem Risiko wurden verschoben, die Bestimmungen zu Transparenz und Durchsetzung jedoch nicht. (Europäische Kommission)
2. Dezember 2026: Die erste kurzfristige Frist
Erstens tritt das neue Verbot gemäß Artikel 5 für KI-Systeme, die Material über sexuellen Kindesmissbrauch und nicht einvernehmliches intimes Material erzeugen – das sogenannte „Nudifier“-Verbot –, etwa vier Monate nach Inkrafttreten des Omnibus-Gesetzes in Kraft. Zweitens gilt eine eng gefasste Übergangsfrist: Generative KI-Systeme, die vor dem 2. August 2026 in Verkehr gebracht wurden, müssen die Verpflichtung zur maschinenlesbaren Kennzeichnung und Erkennung gemäß Artikel 50 Absatz 2 erst ab diesem Datum erfüllen. Inhalte, die vor dem 2. August 2026 generiert wurden, müssen nicht rückwirkend gekennzeichnet werden. Systeme, die am oder nach dem 2. August 2026 in Verkehr gebracht werden, müssen ab diesem Datum im August gekennzeichnet werden, nicht erst ab Dezember.
2. August 2027: Das Regelwerk zur Einhaltung der Vorschriften tritt in Kraft
Anbieter von Allzweck-KI-Modellen, die bereits vor dem 2. August 2025 auf dem Markt waren, müssen bis zu diesem Zeitpunkt die Anforderungen erfüllen. Diese Frist ist in Artikel 111 Absatz 3 des KI-Gesetzes selbst festgelegt und wurde durch das Omnibus-Gesetz nicht geändert – wenn Sie also ein eigenes Basismodell entwickelt haben oder ein Modell von einem Anbieter lizenzieren, dessen Modell vor August 2025 entstanden ist, läuft die Bestandsschutzregelung an dieser Stelle aus.
Expertenrat: Beschaffungsteams sollten potenzielle Anbieter bereits jetzt danach befragen, nicht erst im Jahr 2027.
An diesem Datum treten zwei weitere Bestimmungen in Kraft. Die Mitgliedstaaten müssen bis zum 2. August 2027 mindestens eine nationale Regulierungs-Sandbox für KI in Betrieb genommen haben – eine echte Alternative, wenn Sie etwas Neuartiges entwickeln und lieber unter Aufsicht testen möchten, als auf gut Glück vorzugehen. Bis zum selben Datum muss die Kommission delegierte Rechtsakte erlassen, in denen festgelegt wird, in welchen Fällen Verpflichtungen eingeschränkt werden können, da sektorale Produktvorschriften bereits einen gleichwertigen Schutz bieten.
Wenn Sie in einer regulierten Branche tätig sind, könnte dieses Gesetz Doppelarbeit vermeiden – es lohnt sich, dies im Auge zu behalten, anstatt vom schlimmsten Fall auszugehen.
2. Dezember 2027: Der entscheidende Tag für die meisten Unternehmen
Ab diesem Datum muss KI, die in Geschäftsabläufen wie z. B. bei der Personalbeschaffung, der Kreditvergabe, im Bildungswesen, in der Biometrie und beim Zugang zu grundlegenden Dienstleistungen eingesetzt wird, die vollständigen Anforderungen für Systeme mit hohem Risiko erfüllen: dokumentierte Einstufung, Risiko- und Qualitätsmanagement, technische Dokumentation sowie Konformitätsbewertung vor der Inbetriebnahme.
Der Termin wurde gegenüber August 2026 verschoben, da die Normen und die nationalen Behörden noch nicht bereit waren und eine Fortsetzung des Verfahrens die Umsetzungskosten in den folgenden sechzehn Monaten drastisch in die Höhe getrieben hätte – und nicht zu einer Verringerung der Verpflichtungen geführt hätte.
2. August 2028: KI in regulierten physischen Produkten
Die gleichen strengen Anforderungen gelten für KI, die ein Produkt darstellt oder eine Sicherheitskomponente eines Produkts ist, das bereits unter das EU-Harmonisierungsrecht fällt – beispielsweise Medizinprodukte, Maschinen und Ähnliches.
Zwei Änderungen schränken den Anwendungsbereich ein und erfordern eine erneute Durchführung bestehender Klassifizierungen: KI, die ausschließlich zur Benutzerunterstützung, Leistungsoptimierung, Steigerung der Dienstleistungseffizienz, Automatisierung, zur Erleichterung der Nutzung oder zur Qualitätskontrolle eingesetzt wird, gilt nicht mehr als Sicherheitskomponente, es sei denn, ihr Ausfall würde Gesundheit und Sicherheit gefährden; zudem erfordert die Einbindung eines KI-Systems mit hohem Risiko an sich keine Konformitätsbewertung durch Dritte, sofern die sektoralen Rechtsvorschriften bereits die Anwendung harmonisierter Normen zulassen.
Die Schlussfolgerung für Entscheidungsträger: Der Zeitplan verschafft zwar etwas Spielraum, doch die GPAI-Verpflichtungen und die Vorschriften zu verbotenen Praktiken sind bereits heute durchsetzbar, und die formelle Verabschiedung der überarbeiteten Termine wird voraussichtlich noch vor dem ursprünglich vorgesehenen Stichtag im August 2026 erfolgen. Dies als ein Problem des Jahres 2027 zu betrachten, ist ein Fehler. Eine Bestandsaufnahme Ihrer KI-Systeme und die Einstufung ihres Risikograds bereits jetzt ist das, was Sie schützt – unabhängig davon, wie sich der Zeitplan entwickelt.
Mögliche Sanktionen: Eine Bußgeldstaffelung
Die Regulierungsbehörden haben die Bußgeldregelung des AI Act strenger gestaltet als die der DSGVO:
- Bis zu 35 Millionen Euro oder 7% des weltweiten Jahresumsatzes, je nachdem, welcher Betrag höher ist, für den Einsatz verbotener KI-Praktiken.
- Bis zu 15 Millionen Euro oder 3% des Umsatzes bei sonstigen schwerwiegenden Verstößen gegen Compliance-Vorschriften.
- Bis zu 7,5 Millionen Euro oder 1% des Umsatzes bei der Übermittlung falscher oder irreführender Angaben an die Aufsichtsbehörden.
Über Geldbußen hinaus können die Behörden ein nicht konformes KI-System vollständig vom Markt nehmen, was zu Einnahmeausfällen, einem Vertrauensverlust bei den Partnern und der dringenden Notwendigkeit führen kann, Produkt-Roadmaps unter regulatorischem Druck neu auszurichten. Für Unternehmen mit Kunden oder Geschäftsaktivitäten in der EU ist dies ebenso sehr eine Frage der Geschäftskontinuität wie eine rechtliche Angelegenheit.
Lesen Sie auch: eIDAS 2.0 erklärt: Was es ist, Zeitplan und Auswirkungen auf Unternehmen
Wo soll man anfangen und wie bereitet man sich vor?
Die Leitlinien von Deloitte für Unternehmen, die sich auf das Gesetz vorbereiten möchten, konzentrieren sich auf fünf Maßnahmen, die für ein Unternehmen mit 200 Mitarbeitern ebenso gelten wie für einen globalen Konzern:
- Bestandsaufnahme: Erstellen Sie eine vollständige Bestandsliste der in Ihrem Unternehmen eingesetzten KI-Systeme und ordnen Sie jedes einzelne den Risikostufen des Gesetzes zu.
- Planen und umsetzen: Legen Sie eine koordinierte Strategie für das Management von KI-Risiken fest , verfolgen Sie neue Verpflichtungen, sobald diese endgültig festgelegt sind, und ordnen Sie die Anforderungen Ihrem bestehenden Risiko- und Kontrollrahmen zu.
- Legen Sie klare Zuständigkeiten fest: Die Compliance-Verantwortung sollte nicht isoliert bei einem einzigen Team liegen. Bringen Sie die Bereiche Recht, Technik, Produktentwicklung und Daten-Governance zusammen, wobei die Führungsspitze diese Bemühungen unterstützen sollte.
- Führen Sie ein anerkanntes Rahmenwerk ein: Anstatt Kontrollmechanismen von Grund auf neu zu entwickeln, orientieren Sie sich an etablierten Standards, damit Ihre Dokumentation den Anforderungen von Audits standhält und sich an die Einführung neuer KI-Systeme anpassen lässt.
- KI zur Steuerung von KI einsetzen: Moderne Governance-Tools können dabei helfen, geltende Vorschriften zu identifizieren, Lücken in der Dokumentation aufzuzeigen und Systeme im Zuge von Änderungen zu überwachen, wodurch der manuelle Aufwand erheblich reduziert wird.
Die McKinsey-Studie aus dem Jahr 2026 zur Reife verantwortungsvoller KI ergab, dass Unternehmen, die ernsthaft in Governance und Risikomanagement investieren, bereits messbar bessere Ergebnisse mit ihren KI-Programmen erzielen, darunter einen höheren realisierten Geschäftsnutzen (McKinsey). Compliance und Leistung stehen nicht in Konkurrenz zueinander. Sie entwickeln sich in der Regel parallel.
Wie Dreamix Ihnen dabei hilft, bei der KI die Nase vorn zu haben
Die Arbeit im Bereich Compliance verläuft zügiger, wenn Ihr Technologiepartner sich bereits mit regulierten Umgebungen auskennt, anstatt sich auf Ihre Kosten erst damit vertraut machen zu müssen.
Seit fast zwei Jahrzehnten entwickeln wir Software für Partner in den Bereichen Fintech, Regtech, Luftfahrt und Transport – Branchen, in denen behördliche Kontrollen, Daten-Governance und Prüfungsbereitschaft fester Bestandteil des täglichen Betriebs sind und nicht erst im Nachhinein berücksichtigt werden. Insbesondere RegTech steht seit Jahren im Mittelpunkt unserer Arbeit: Wir haben die Systeme entwickelt, mit denen Unternehmen ihre Meldepflichten erfüllen, ihre Kontrollmaßnahmen nachweisen und die Anforderungen der Aufsichtsbehörden erfüllen. Das bedeutet, dass regulatorische Anforderungen für uns eher technische Probleme darstellen, die wir bereits gelöst haben, als unbekannte Rechtstexte. Dieser Hintergrund ist hier von unmittelbarer Bedeutung, da sich die als „risikoreich“ eingestuften KI-Anwendungen gemäß dem Gesetz genau auf diese Branchen konzentrieren.
Und so lässt sich diese Erfahrung auf Ihre Arbeit im Bereich der KI-Compliance übertragen:
- Zuverlässige, nachvollziehbare und prüfungsfähige KI-Systeme: Wir entwickeln KI, die einer genauen Prüfung standhält – mit Entscheidungen, die Ihre Teams nachvollziehen und erläutern können, einem in der Produktion konsistenten Verhalten sowie den Nachweisen, die eine Aufsichtsbehörde oder ein Prüfer verlangen wird. Diese Eigenschaften werden bereits ab dem ersten Sprint in die Entwicklung integriert und nicht erst im Nachhinein, wenn eine Frist abläuft.
- Bestandsaufnahme und Risikoeinstufung von KI-Systemen: Wir unterstützen Sie dabei, jedes im Einsatz befindliche KI-System – von internen Tools bis hin zu kundenorientierten Produkten – anhand der vier Risikostufen des Gesetzes zu erfassen, damit Sie genau wissen, wo Ihre Risiken liegen.
- Technische Dokumentation und Prüfpfade: Unsere Entwicklerteams erstellen die automatischen Protokollierungsfunktionen, Qualitätsmanagementprozesse und Dokumentationsstrukturen, die für risikoreiche Systeme erforderlich sind – und integrieren diese direkt in Ihre Entwicklungspipeline, anstatt sie nachträglich anzufügen.
- Menschliche Kontrolle und Gestaltung der Governance: Wir unterstützen Sie bei der Gestaltung der Prüfpunkte und Eskalationswege, die die Aufsichtsbehörden für risikoreiche Systeme erwarten, ohne Ihre Produktteams mehr als nötig zu behindern.
- Branchenspezifisches Fachwissen: Dank unserer Tätigkeit in den Bereichen Luftfahrt und Fintech sind wir bereits mit den Themen Konformitätsbewertung, Daten-Governance und branchenspezifischen Sicherheitsvorschriften bestens vertraut, sodass Ihr Compliance-Programm genau auf die tatsächlichen Abläufe in Ihrer Branche zugeschnitten ist.
- Langfristige Partnerschaft statt einmaliger Prüfung: Der Zeitplan für das KI-Gesetz verschiebt sich ständig, und die Durchsetzung wird sich entsprechend weiterentwickeln. Wir arbeiten über Jahre hinweg mit unseren Partnern zusammen und nicht nur im Rahmen von Projektsprints. Das bedeutet, dass Ihre Compliance-Situation stets auf dem neuesten Stand bleibt, auch wenn sich das regulatorische Umfeld ändert.

Wenn dies gut umgesetzt wird, schafft die Risikominderung im Rahmen des KI-Gesetzes ein Vertrauen, das sich als echter Wettbewerbsvorteil gegenüber EU-Kunden, Aufsichtsbehörden und Partnern gleichermaßen erweist – weit über die bloße Vermeidung von Bußgeldern hinaus.
Wenn Sie den aktuellen Stand Ihrer KI-Systeme bewerten möchten oder einen Technologiepartner benötigen, der sowohl die technischen als auch die regulatorischen Aspekte versteht, helfen wir Ihnen gerne dabei, den Weg in die Zukunft zu planen.
FAQ: Einhaltung der KI-Verordnung
Wir würden uns sehr freuen, mehr über Ihre Anforderungen hinsichtlich der Einhaltung des EU-KI-Gesetzes zu erfahren und Ihnen dabei zu helfen, Ihre Geschäftsziele so schnell wie möglich zu erreichen.